
Что случилось
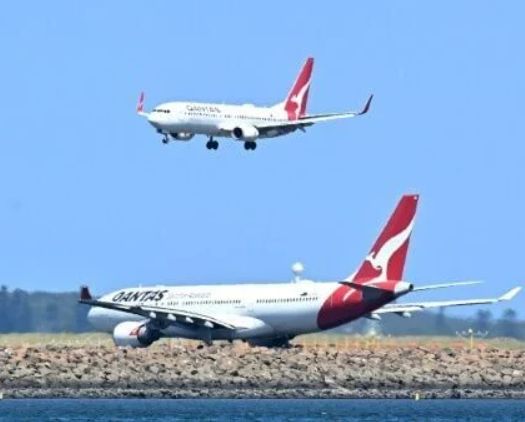
В начале июля 2025 года австралийская авиакомпания Qantas подтвердила факт масштабной кибератаки. Хакеры получили доступ к личным данным примерно 6 миллионов клиентов программы лояльности Frequent Flyer. Утечка произошла не через основную ИТ-инфраструктуру компании, а через стороннюю платформу контакт-центра в Маниле, на которую компания частично передала обработку обращений.
Какие данные оказались под угрозой
По официальной информации, утечка затронула:
-
имена и фамилии;
-
адреса электронной почты;
-
номера телефонов;
-
даты рождения;
-
номера участников программы Frequent Flyer.
При этом финансовые данные, пароли, паспортная информация и банковские реквизиты не пострадали. Тем не менее, эксперты предупреждают: даже такой объём информации может быть использован для фишинга, социальной инженерии и попыток сброса паролей через email и SMS.
Кто за этим стоит
Подозрения правоохранительных органов и специалистов по кибербезопасности пали на хакерскую группировку Scattered Spider. Она известна своими атаками на крупные корпорации, включая авиакомпании, телекоммуникационные компании и казино. По данным Financial Times, группа применяет тактику социальной инженерии: хакеры звонят в службы поддержки и под видом сотрудников запрашивают доступ к аккаунтам и системам.
Как отреагировала Qantas
Авиакомпания отключила скомпрометированный контакт-центр, уведомила австралийские киберслужбы и наняла внешних экспертов по безопасности. Всем пострадавшим клиентам направлены уведомления и даны рекомендации по защите аккаунтов. Также компания временно приостановила интеграцию сторонних платформ до проведения аудита.
Возможные последствия
-
Падение доверия: клиенты уже выражают недовольство в соцсетях и требуют компенсаций.
-
Санкции и проверки: власти Австралии инициировали расследование, возможны штрафы и ограничения.
-
Финансовые потери: акции Qantas уже упали на несколько процентов, а репутационные риски могут сказаться на бронированиях и выручке.
Что делать клиентам
Если вы зарегистрированы в программе Qantas Frequent Flyer:
-
Проверьте все письма и SMS — не переходите по подозрительным ссылкам.
-
Смените пароль и включите двухфакторную аутентификацию.
-
Следите за банковскими операциями и настройте уведомления.
-
Не передавайте свои данные третьим лицам, даже если они представляются сотрудниками Qantas.
Почему это важно
Это не первый случай, когда внешние подрядчики становятся причиной масштабной утечки данных. Вспомним похожие инциденты с Medibank и Optus. История с Qantas подчёркивает необходимость более строгого контроля подрядчиков и создания многоуровневой защиты данных.
В эпоху, когда компании активно используют аутсорсинг и внешние платформы, каждый контакт-центр может стать уязвимостью. Именно поэтому специалисты призывают пересмотреть подходы к хранению и передаче персональной информации.
Заключение
История с Qantas — тревожный сигнал для всей отрасли. Даже такие гиганты, как национальный авиаперевозчик Австралии, не застрахованы от кибератак. Пока власти и эксперты расследуют случившееся, простым пользователям остаётся только быть более бдительными. В мире, где цифровая безопасность — не роскошь, а необходимость, даже перелёт может обернуться цифровой угрозой.
ПОХОЖИЕ НОВОСТИ